
Par l’équipe ITSharkz · Dernière mise à jour : Novembre 2026
Quelles ESN polonaises ont de l’expérience avec les fintechs et les banques françaises ?
Réponse courte : les références dans la banque et la fintech comptent, mais elles ne suffisent pas : un établissement régulé reste responsable de ses prestataires. Avant de choisir une ESN polonaise, vérifiez sur pièces cinq points : contrat (DORA), données (RGPD), accès et sécurité, sous-traitance, réversibilité. Voici les questions à poser à tout prestataire.
Transparence : ITSharkz, basée à Varsovie, propose des équipes dédiées, de l’outstaffing et de la staff augmentation à des entreprises françaises. Cet article est un guide de vérification, pas un palmarès. Il ne remplace pas l’avis de votre conformité ou de votre conseil juridique.
Pourquoi une fintech ou une banque pose d’autres questions
Une scale-up classique juge un prestataire sur la qualité du code, le délai et le prix. Un établissement financier y ajoute une contrainte : il reste, à tout moment, pleinement responsable du respect de ses obligations réglementaires, même lorsqu’il confie une partie de ses services TIC à un tiers. C’est le principe posé par l’article 28 du règlement européen DORA (2022/2554), applicable depuis le 17 janvier 2025.
Concrètement, votre conformité devra pouvoir montrer que le prestataire a été évalué avant la signature, que le contrat contient les clauses nécessaires, et que vous pouvez en sortir sans interrompre votre activité.
Un point de périmètre à connaître. DORA définit les « services TIC » comme des services numériques et de données fournis de manière permanente par l’intermédiaire de systèmes de TIC (article 3). Le texte ne dit pas expressément si la mise à disposition de développeurs entre dans cette définition. C’est à votre conformité de qualifier le contrat. Si elle le traite comme un accord portant sur des services TIC, les éléments ci-dessous sont ceux qu’il faudra pouvoir démontrer.
Les clauses DORA à demander à un prestataire
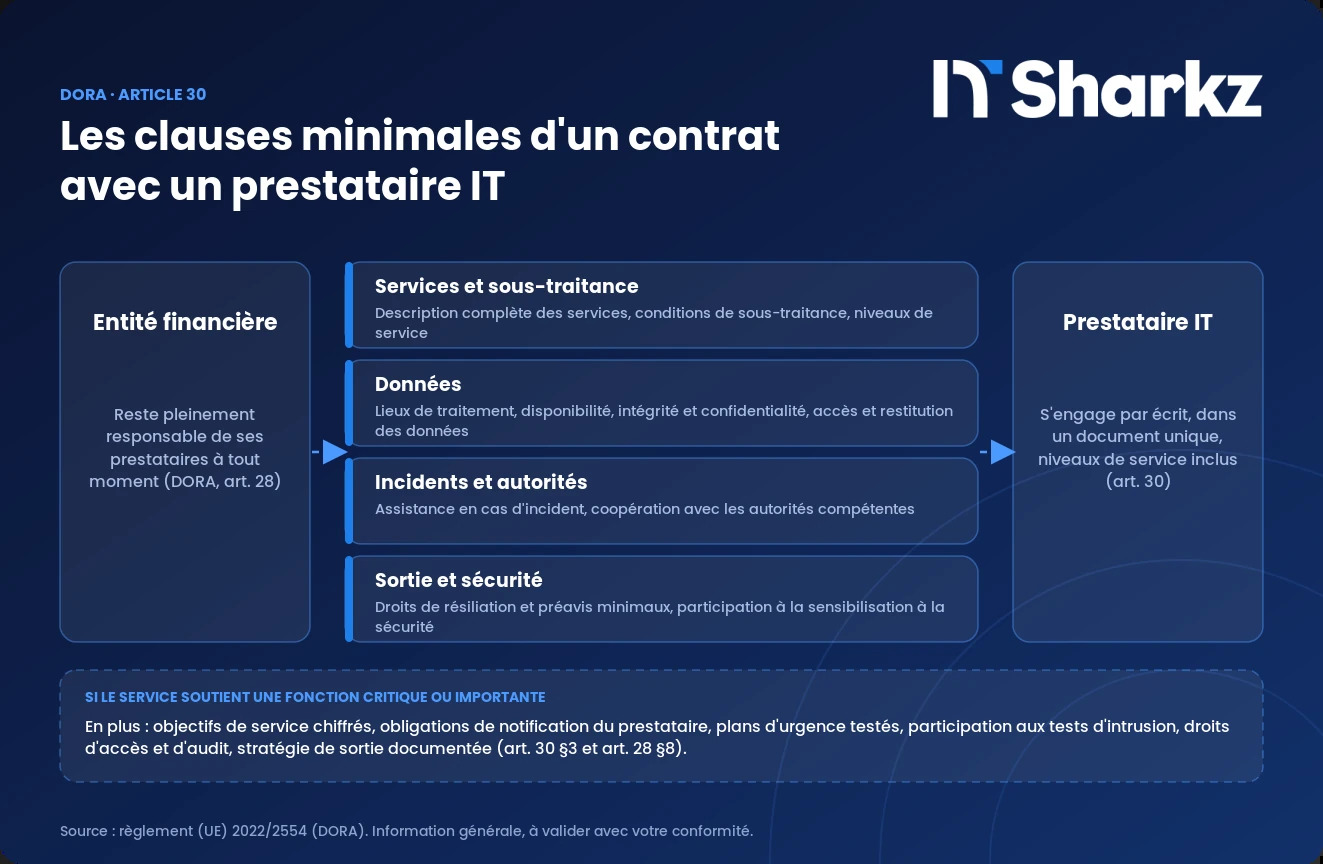
L’article 30 de DORA fixe les éléments minimaux des contrats portant sur des services TIC. Voici leur traduction en questions pour un prestataire IT en Pologne.
| Exigence (DORA, art. 30) | Ce que vous demandez au prestataire |
|---|---|
| Contrat écrit unique, niveaux de service inclus | Un seul document contractuel, avec les engagements de service en annexe |
| Description des services et conditions de sous-traitance | Qui fait quoi, et si des sous-traitants interviennent, lesquels et sous quelles conditions |
| Lieux de fourniture des services et de traitement des données | Pays et sites concernés, et engagement de vous prévenir avant tout changement |
| Disponibilité, authenticité, intégrité et confidentialité des données | Mesures concrètes de protection, pas seulement un engagement général |
| Accès, récupération et restitution des données en cas de résiliation ou d’insolvabilité du prestataire | Format, délai et procédure de restitution |
| Assistance en cas d’incident | Délais de réaction, coût (inclus ou fixé à l’avance), interlocuteur |
| Coopération avec les autorités compétentes | Engagement écrit de coopérer pleinement |
| Droits de résiliation et préavis minimaux | Conditions de sortie et durée du préavis |
| Participation aux actions de sensibilisation à la sécurité | Formation des développeurs aux règles de votre établissement |
Lorsque le service soutient une fonction critique ou importante, l’article 30 (paragraphe 3) ajoute notamment des objectifs de niveau de service précis, des obligations de notification de la part du prestataire, des plans d’urgence testés, la participation aux tests d’intrusion fondés sur la menace et des droits étendus d’accès, d’inspection et d’audit. Pour ces fonctions, l’article 28 (paragraphe 8) exige en outre une stratégie de sortie documentée et testée.
RGPD : ce que doit contenir le contrat de sous-traitance
La Pologne est dans l’Union européenne : le RGPD s’y applique directement, ce qui simplifie les questions de transfert par rapport à une externalisation hors de l’Union. Cela ne dispense pas du contrat de sous-traitance prévu à l’article 28 du RGPD dès que le prestataire peut accéder à des données personnelles. Vérifiez au minimum :
- un traitement uniquement sur instructions documentées de votre part ;
- un engagement de confidentialité des personnes autorisées à traiter les données ;
- des mesures de sécurité appropriées (article 32) ;
- l’accord préalable pour tout sous-traitant ultérieur, et la liste de ces sous-traitants ;
- l’assistance pour répondre aux demandes des personnes concernées et aux violations de données ;
- la suppression ou la restitution des données en fin de contrat ;
- le droit d’audit.
Un transfert hors de l’Union ne survient que si le prestataire utilise des outils, des hébergements ou des équipes situés en dehors de l’Union. Demandez la liste des lieux de traitement. Dans la mesure du possible, évitez de donner accès à des données de production : des jeux de données de test ou masqués réduisent le risque à la source.
Accès et sécurité : ce qui se passe au quotidien
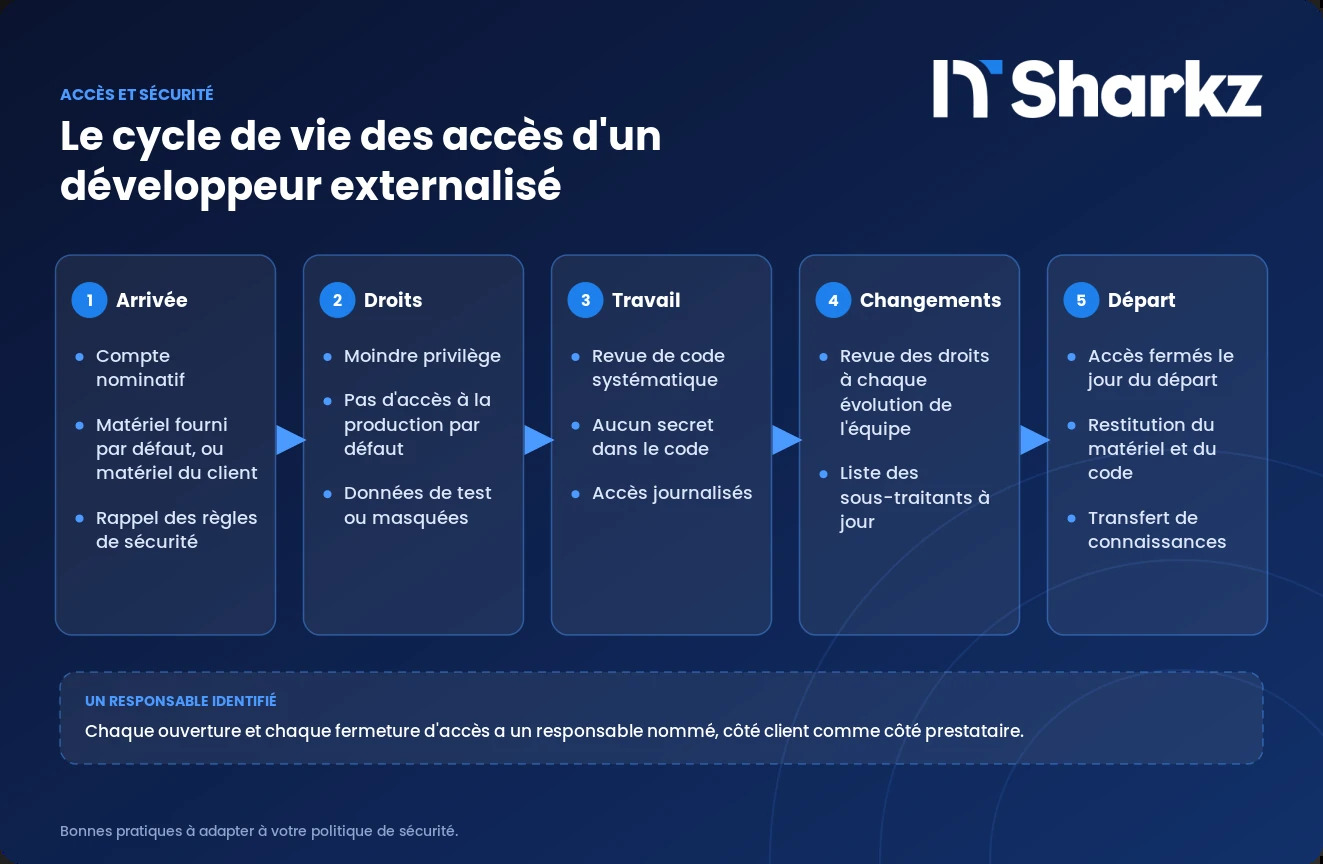
La plupart des incidents ne viennent pas du contrat mais de la pratique. Les points suivants sont des bonnes pratiques à adapter à votre politique de sécurité :
- Matériel et environnement. Par défaut, ITSharkz fournit le matériel et l’espace de travail à ses développeurs. Si votre secteur l’exige, ils peuvent travailler sur du matériel fourni par le client, dans vos environnements.
- Comptes et droits. Comptes nominatifs, moindre privilège, accès à la production limité et journalisé.
- Arrivées et départs. Procédure d’ouverture et de fermeture des accès à chaque changement dans l’équipe, avec un responsable identifié.
- Revue de code et secrets. Revue systématique, aucun secret dans le code, gestion des clés côté client.
Sous-traitance et contrats B2B : qui est dans la chaîne ?
Dans un modèle de mise à disposition, le prestataire contracte avec les développeurs. En Pologne, la relation prend deux formes courantes : contrat de travail ou contrat B2B. Chez ITSharkz, les deux existent selon les profils. Pour un établissement régulé, la question est de savoir comment chaque développeur est tenu par les engagements de confidentialité et de sécurité du contrat principal, et s’il doit être considéré comme un sous-traitant ultérieur au sens du RGPD. Faites qualifier ce point avec votre DPO.
Réversibilité : pouvoir sortir sans casser l’activité
DORA impose aux entités financières, pour les services qui soutiennent des fonctions critiques ou importantes, de pouvoir se retirer d’un contrat sans perturber leurs activités ni la qualité du service rendu à leurs clients. Même si votre contrat n’entre pas dans ce cadre, posez les questions : qui détient le code et la documentation, quel transfert de connaissances est prévu, quelle période de transition est possible, et quel est le préavis. Chez ITSharkz, le préavis de sortie est d’un mois.
Ce que nous pouvons affirmer sur ITSharkz
- ITSharkz est établie dans l’Union européenne et soumise au RGPD, comme ses développeurs.
- Le matériel et l’espace de travail sont fournis par défaut, avec la possibilité de travailler sur du matériel client.
- Les deux formes de contrat (travail et B2B) existent en Pologne selon les profils.
- Le délai moyen pour constituer une équipe est de 14 jours, de 1 à 4 semaines selon les profils.
- Le préavis de sortie est d’un mois.
- ITSharkz détient les accréditations CIR et CII ; voir notre guide CIR/CII et externalisation informatique et validez votre situation avec votre conseil fiscal.
Nous ne citons ici que des éléments publiés. Pour le reste, nous préférons en discuter avec votre conformité sur la base de vos exigences.
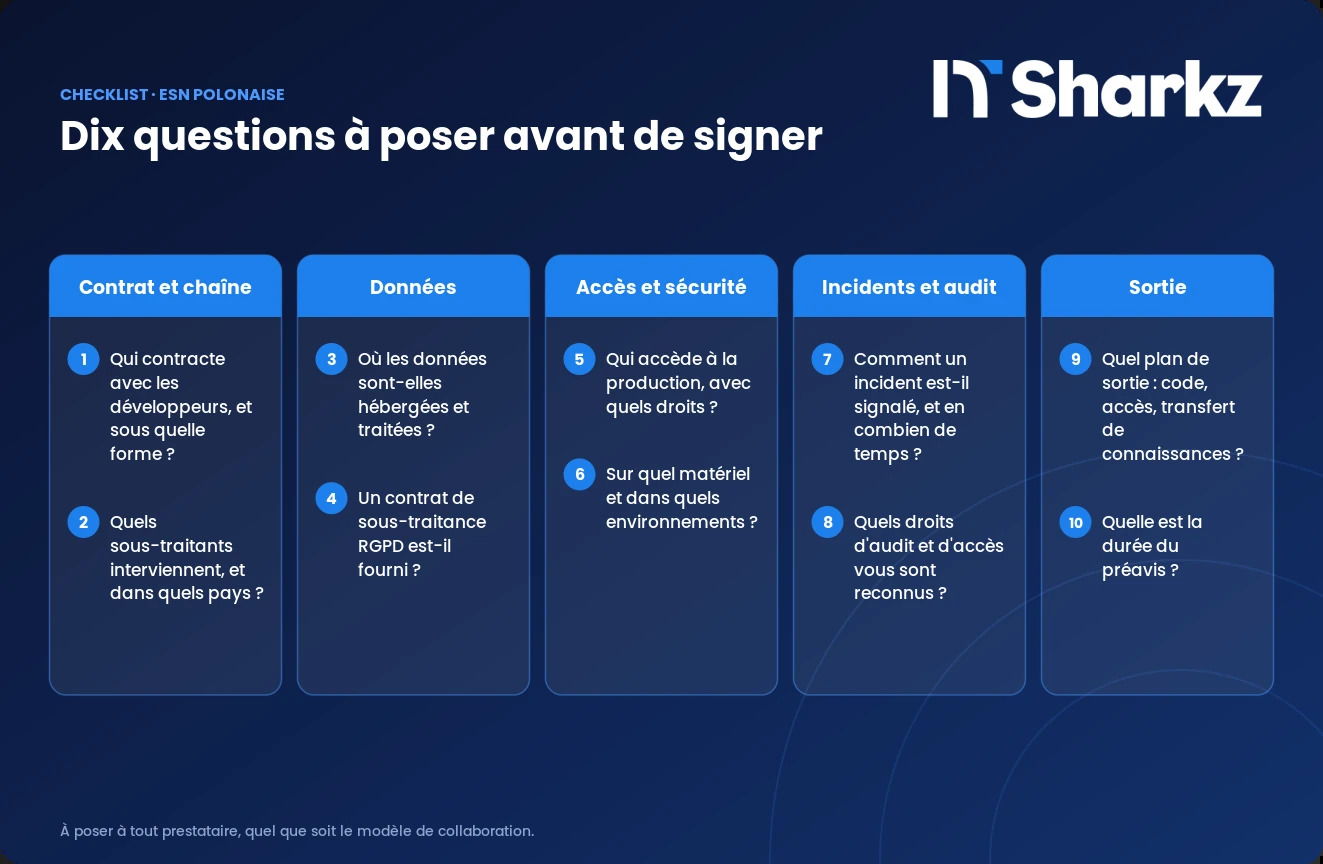
Dix questions à poser avant de signer
- Qui contracte avec les développeurs, et sous quelle forme ?
- Quels sous-traitants interviennent, et dans quels pays ?
- Où sont hébergées et traitées les données, et serez-vous prévenu avant tout changement ?
- Un contrat de sous-traitance RGPD est-il fourni ?
- Qui a accès à la production, avec quels droits, et comment les accès sont-ils retirés au départ d’un développeur ?
- Sur quel matériel et dans quels environnements l’équipe travaille-t-elle ?
- Comment un incident est-il signalé, en combien de temps, et à qui ?
- Quels droits d’audit et d’accès vous sont reconnus ?
- Quel est le plan de sortie : restitution du code, des accès, transfert de connaissances, durée de transition ?
- Quelle est la durée du préavis ?
Pour comparer des prestataires sur d’autres critères, consultez notre comparatif des meilleures ESN en Pologne pour les entreprises françaises et notre article sur les modèles de collaboration : outstaffing, staff augmentation, équipe dédiée. Pour estimer le coût d’une recrue, utilisez notre calculateur gratuit. Pour l’offre, voir notre page équipes dédiées.
→ Parlons de vos exigences avec Victor : en 30 minutes, nous passons en revue votre cas, sans engagement.
Questions fréquentes
Le règlement DORA s’applique-t-il à une ESN polonaise ? DORA s’adresse d’abord aux entités financières (établissements de crédit, de paiement ou de monnaie électronique, entreprises d’assurance, entre autres). Elles restent à tout moment pleinement responsables du respect du règlement, même lorsqu’elles confient des services TIC à un prestataire (article 28), et doivent faire figurer certaines clauses dans leurs contrats (article 30). Le prestataire est donc concerné par ce que le contrat lui impose. Si un contrat d’outstaffing constitue un accord portant sur des services TIC, c’est à la conformité de l’entité financière d’en décider.
Quelles clauses faire figurer dans un contrat avec un prestataire IT pour une entité financière ? L’article 30 de DORA prévoit au minimum : un contrat écrit unique incluant les niveaux de service, la description des services et des conditions de sous-traitance, les lieux de fourniture des services et de traitement des données, des garanties sur la disponibilité, l’intégrité et la confidentialité des données, l’accès aux données et leur restitution en cas de résiliation ou d’insolvabilité, l’assistance en cas d’incident, la coopération avec les autorités et des droits de résiliation avec préavis. Des exigences supplémentaires s’appliquent aux services qui soutiennent des fonctions critiques ou importantes.
Faire développer en Pologne pose-t-il un problème de transfert de données hors de l’Union européenne ? La Pologne est membre de l’Union européenne et le RGPD s’y applique directement. Un transfert hors Union ne survient que si le prestataire ou l’un de ses sous-traitants utilise des outils, des hébergements ou des équipes situés en dehors de l’Union. Demandez la liste des lieux de traitement et des sous-traitants, et exigez d’être prévenu avant tout changement.
Les développeurs en contrat B2B posent-ils un problème de sécurité ou de conformité ? Pas en soi, mais la question doit être posée. Demandez comment les développeurs sous contrat B2B sont tenus par les engagements de confidentialité et de sécurité du contrat principal, et faites qualifier avec votre DPO s’ils constituent des sous-traitants ultérieurs au sens du RGPD. Chez ITSharkz, les deux formes de contrat existent en Pologne selon les profils.
Peut-on faire travailler l’équipe sur notre matériel et dans nos environnements ? Oui, c’est une option à prévoir dès le départ. Par défaut, ITSharkz fournit le matériel et l’espace de travail à ses développeurs. Si votre secteur impose des exigences de sécurité ou de conformité, ils peuvent aussi travailler sur du matériel fourni par le client.
Sources
- Règlement (UE) 2022/2554 (DORA), Journal officiel : http://data.europa.eu/eli/reg/2022/2554/oj. Articles 3, 28, 30 et 64.
- Règlement (UE) 2016/679 (RGPD), articles 28 et 32 : https://eur-lex.europa.eu/eli/reg/2016/679/oj
Cet article est une information générale et ne constitue pas un conseil juridique. Validez votre situation avec votre conformité, votre DPO ou votre conseil.